
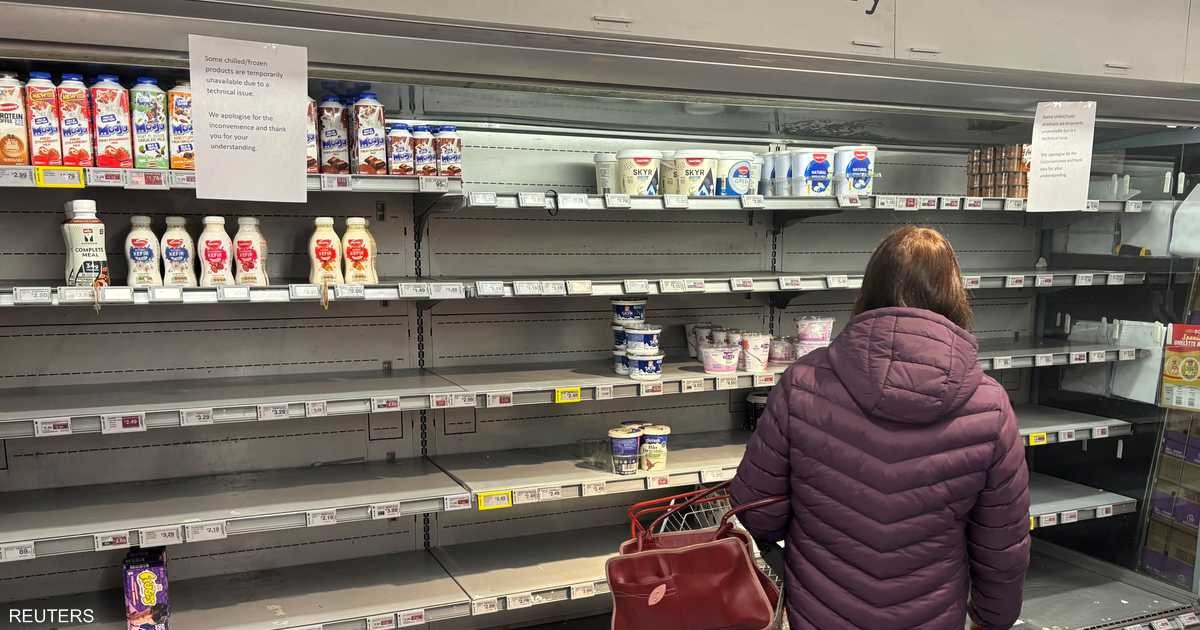
استهدفت هجمات سيبرانية، الإثنين، أنظمة التبريد في متاجر عبر تسع دول على الأقل، هي بلجيكا ولوكسمبورغ والسويد وألمانيا وإيرلندا وهولندا وإستونيا وفنلندا ورومانيا. أدت الهجمات إلى تعطل الثلاجات والمجمدات، وهو تكرار لهجمات مماثلة استهدفت متاجر فرنسية يومي 11 و12 أكتوبر.
أوضحت تقارير أن خبراء في الأمن السيبراني يرجحون وجود صلة بين الهجمات وروسيا، مستندين إلى أنماط الاستهداف والبنية التقنية المستخدمة، فضلا عن مؤشرات تربط الخوادم التي استُخدمت في الهجمات بمجموعات قرصنة روسية.
قال الرئيس التنفيذي لشركة “لوفوبس” للأمن السيبراني، كزافييه بيلكينز، إن شركته تعتقد بقوة أن النشاط الإلكتروني يمكن نسبته إلى جهة تهديد مدعومة من الدولة الروسية. وأضاف أن الباحثين رصدوا هجمات على أنظمة وهمية تُعرف باسم “مصائد العسل”، مشيرا إلى أن تنفيذ هذا النوع من العمليات يتطلب خبرة متخصصة في أنظمة التحكم الصناعية وتكنولوجيا التبريد. وأشار إلى أن الخوادم التي استخدمها المهاجمون سبق أن استخدمتها مجموعات روسية، معتبرا أن تكرار الهجمات يعزز فرضية ارتباطها بموسكو.
تأتي هذه الهجمات في وقت تكثف فيه روسيا أنشطة الحرب الهجينة ضد الدول الأوروبية، التي تشمل تعطيل الخدمات الحيوية وممارسة الضغوط النفسية، دون الوصول إلى مستوى المواجهة العسكرية المباشرة. وأفادت أن كبار المسؤولين الأمنيين في المفوضية الأوروبية سيتابعون الحوادث، فيما وصف مفود الاتحاد الأوروبي للزراعة والأغذية كريستوف هانسن الهجمات بأنها “محاولة متعمدة لتعطيل سلسلة إمداداتنا الغذائية”.
يؤكد خبراء أن استهداف أنظمة التبريد في المتاجر يتجاوز إحداث أضرار تشغيلية، إذ يكشف عن قدرة جهات معادية على تعطيل مرافق أساسية تمس الحياة اليومية للأوروبيين. قال أندريا مارغيلاتي، مدير مركز الدراسات الدولية في روما، إن اختيار بنية تحتية يومية مثل أنظمة التبريد يهدف إلى إيصال رسالة سياسية مفادها أن الحكومات الأوروبية تواجه تهديدات على جبهتين، إحداهما في الشرق والأخرى داخل حدودها. ورجح جوزيف روك، المدير الأول في شركة “ريكوردد فيوتشر” للاستخبارات السيبرانية، تزايد التعاون بين أجهزة الدولة ومجموعات الجريمة الإلكترونية، أو لجوء جهات حكومية إلى التنكر في هيئة مجموعات إجرامية، باستخدام برامج الفدية والابتزاز غطاء لتحقيق أهداف سياسية.
ورغم تزايد الشبهات بشأن الدور الروسي، لا تزال هوية منفذي الهجمات غير محسومة، إذ يحذر خبراء من أن الأدلة المتاحة لا تكفي لتوجيه اتهام قاطع إلى جهة بعينها. قال متحدث باسم وكالة الأمن السيبراني البلجيكية إنه “لا يُعرف من يقف وراء هذا الهجوم، وربما لن يكون من الممكن تحديد هويتهم أبدا”. وأكد جيمس سوليفان، مدير الأمن السيبراني في المعهد الملكي للخدمات المتحدة (RUSI)، أن جميع الاحتمالات لا تزال واردة، بدءا من جهات مدعومة من دول وصولا إلى أفراد ينفذون الهجمات بمفردهم.
ولا تتوافر حتى الآن أدلة على تعرض المتاجر للابتزاز، وهو الدافع الأكثر شيوعا في الهجمات الإلكترونية ذات الأهداف المالية، كما لم تعلن أي مجموعات ناشطة مسؤوليتها عن الهجمات. ولم تُثبت فرضية تورط موظف سابق ساخط لتفسير الهجمات الأولى في فرنسا، في ضوء امتداد الهجمات لاحقا إلى سلاسل متاجر في دول أوروبية متعددة.